Back-office offshore pour PME françaises : quels contrôles prévoir ?
Le back-office offshore pour PME françaises permet de confier des tâches administratives ou documentaires à une équipe située à l’étranger. Cependant, l’éloignement ne doit jamais réduire la maîtrise des processus, des données et de la qualité. Avant de signer, la PME doit donc vérifier l’organisation réelle de la prestation et demander des preuves concrètes.
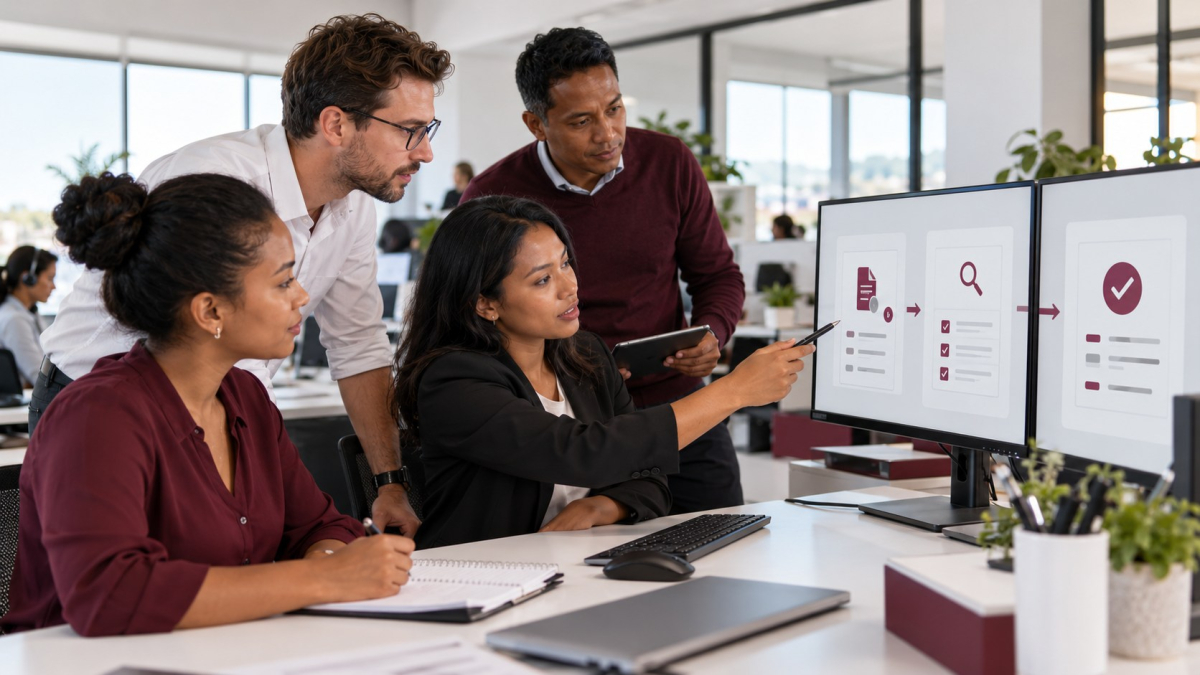
Un dispositif fiable repose sur un workflow clair : les données entrent selon des règles définies, l’équipe réalise les traitements, puis un contrôle valide les résultats avant leur restitution. De plus, le contrat doit encadrer la sécurité, les transferts internationaux, la continuité et la réversibilité.
Qu’est-ce qu’un back-office offshore pour PME françaises ?
Le back-office regroupe les opérations qui soutiennent l’activité sans toujours apparaître directement dans le parcours client. Une PME peut notamment externaliser :
- la saisie et la mise à jour de données ;
- le contrôle de dossiers ;
- la gestion documentaire ;
- le traitement administratif des commandes ;
- la préparation de la facturation ;
- la vérification de pièces ;
- la qualification de demandes ;
- le suivi de tableaux opérationnels.
Dans un modèle offshore, le prestataire réalise ces opérations depuis un pays tiers, souvent avec une équipe francophone. Ainsi, la PME peut accéder à une capacité supplémentaire et mieux absorber les variations de charge.
Toutefois, l’externalisation ne consiste pas à transmettre un stock de tâches sans organisation. Elle exige un périmètre précis, des responsabilités partagées et des contrôles réguliers. Pour sélectionner les flux appropriés, consultez notre guide sur les processus de back-office à externaliser.
Contrôle 1 : définir précisément le périmètre
Un contrat général ne suffit pas à décrire une prestation opérationnelle. Avant le démarrage, documentez chaque processus confié.
Pour chaque flux, précisez :
- les informations ou documents reçus en entrée ;
- le canal de transmission ;
- les règles de traitement ;
- les contrôles obligatoires ;
- les cas particuliers ;
- les actions interdites ;
- les résultats attendus en sortie ;
- le délai de traitement ;
- le responsable de la validation ;
- le circuit d’escalade.
Par exemple, « traiter les factures » reste trop vague. La procédure doit indiquer les champs à saisir, les rapprochements à effectuer, les anomalies à signaler et le format de restitution.
Ensuite, attribuez chaque décision à un acteur. Le prestataire peut traiter et contrôler les données, tandis que la PME conserve certaines validations financières ou réglementaires. Cette répartition évite les initiatives hors périmètre.
Contrôle 2 : identifier les entités et les responsabilités
Le contrat doit préciser l’entité qui facture, celle qui réalise la prestation et celles qui accèdent aux données. En effet, plusieurs sociétés d’un même groupe peuvent intervenir dans le service.
Vérifiez notamment :
- l’identité de l’entité signataire ;
- l’adresse du site de production ;
- le droit applicable au contrat ;
- les entités qui reçoivent ou consultent les données ;
- les éventuels sous-traitants ultérieurs ;
- les responsabilités de chaque partie ;
- les assurances professionnelles ;
- les conditions d’audit.
De plus, le contrat commercial et le contrat relatif aux données doivent décrire le même dispositif. Une incohérence entre les documents peut masquer une chaîne de sous-traitance mal identifiée.
Contrôle 3 : encadrer les données personnelles
Lorsque le prestataire traite des données personnelles pour le compte de la PME, il agit généralement comme sous-traitant au sens du RGPD. Le contrat doit alors reprendre les exigences de l’article 28.
Il doit notamment définir :
- l’objet et la durée du traitement ;
- la nature des opérations réalisées ;
- les finalités autorisées ;
- les catégories de données et de personnes ;
- les instructions documentées de la PME ;
- les règles de confidentialité ;
- les mesures de sécurité ;
- les conditions de recours à un autre sous-traitant ;
- l’assistance en cas d’exercice de droits ou d’incident ;
- la restitution ou la suppression des données.
La CNIL recommande de vérifier concrètement les garanties du sous-traitant, notamment les habilitations, l’authentification, la traçabilité et la gestion des incidents.
Par ailleurs, le prestataire ne doit pas réutiliser librement les informations reçues. La PME doit donc interdire les finalités non prévues et encadrer toute utilisation d’outils d’intelligence artificielle ou de services tiers.
Contrôle 4 : encadrer les transferts hors de l’EEE
L’accès à distance depuis un pays tiers par une entité juridiquement distincte peut constituer un transfert de données, même lorsque les serveurs restent situés dans l’Espace économique européen. Il faut donc cartographier les accès réels, pas seulement l’emplacement de l’hébergement.
Commencez par vérifier si le pays concerné bénéficie d’une décision d’adéquation. La Commission européenne publie la liste officielle des décisions d’adéquation.
Lorsqu’aucune décision ne couvre le pays, l’entreprise doit utiliser un mécanisme approprié, comme les clauses contractuelles types, puis évaluer le niveau de protection. Cette analyse peut conduire à prévoir des garanties supplémentaires.
La CNIL explique cette démarche dans son guide sur l’analyse d’impact des transferts de données.
Le dossier doit alors documenter :
- les données transférées ou accessibles ;
- les pays concernés ;
- les entités importatrices ;
- le mécanisme juridique utilisé ;
- l’analyse du droit et des pratiques du pays ;
- les mesures techniques et organisationnelles supplémentaires ;
- les éventuels transferts ultérieurs ;
- la fréquence de réévaluation.
Pour approfondir ce sujet, consultez notre article sur le RGPD et l’externalisation offshore.
Contrôle 5 : vérifier la sécurité réelle du dispositif
Une certification ou une politique de sécurité apporte un premier indice. Cependant, elle ne prouve pas que les mesures couvrent précisément votre prestation. Il faut donc examiner leur application au workflow concerné.
Les accès et les habilitations
Chaque collaborateur doit utiliser un compte nominatif. Ensuite, le prestataire doit limiter les droits au strict nécessaire, retirer rapidement les accès inutiles et contrôler régulièrement les habilitations.
Demandez également :
- l’authentification multifacteur sur les accès sensibles ;
- la séparation des comptes utilisateurs et administrateurs ;
- la journalisation des connexions et des opérations ;
- la procédure appliquée après un départ ou un changement de mission ;
- les règles d’accès des équipes informatiques ;
- les modalités de revue des journaux.
Les postes de travail
Le prestataire doit protéger les ordinateurs utilisés pour la prestation. Selon le risque, il peut notamment limiter les ports USB, les impressions, les captures d’écran, les logiciels non autorisés et le stockage local.
De plus, vérifiez les règles relatives :
- au verrouillage automatique ;
- au chiffrement des postes ;
- aux mises à jour de sécurité ;
- aux antivirus et outils de détection ;
- au travail à distance ;
- aux équipements personnels ;
- à la destruction des supports.
Les flux de données
Les transmissions doivent utiliser des canaux sécurisés. De plus, l’équipe doit éviter les échanges de fichiers sensibles par messagerie ordinaire lorsque des solutions plus contrôlées existent.
L’ANSSI présente les principaux risques liés à l’externalisation des systèmes d’information, notamment la perte de maîtrise, les accès distants et les environnements mutualisés.
Notre article sur la cybersécurité du back-office propose également une grille de vérification opérationnelle.
Contrôle 6 : organiser la qualité avec un workflow entrée, contrôle, sortie
La qualité dépend d’abord de la conception du processus. Une PME doit pouvoir suivre un dossier depuis sa réception jusqu’à sa validation finale.
| Étape | Action du prestataire | Contrôle attendu |
|---|---|---|
| Entrée | Réceptionner et enregistrer le dossier | Vérifier la présence, la lisibilité et l’unicité des éléments |
| Qualification | Classer le dossier et identifier le traitement | Contrôler le bon statut et la bonne priorité |
| Production | Appliquer les règles et saisir les données | Utiliser les champs, formats et référentiels prévus |
| Contrôle | Comparer le résultat aux exigences | Détecter les erreurs et documenter les corrections |
| Sortie | Restituer le dossier dans le format convenu | Vérifier le statut, le délai et la traçabilité |
| Escalade | Transmettre les cas hors procédure | Utiliser le bon niveau et le bon interlocuteur |
Ce workflow doit apparaître dans les procédures, les outils et le reporting. Ainsi, la PME peut identifier l’étape où une erreur survient au lieu de constater uniquement un résultat final incorrect.
Choisir les bons indicateurs
Le pilotage peut s’appuyer sur :
- le taux de dossiers complets à l’entrée ;
- le délai moyen de traitement ;
- le taux de respect des délais ;
- le taux d’erreur détecté avant restitution ;
- le taux d’erreur détecté par le client ;
- le nombre de dossiers repris ;
- le taux d’escalade ;
- l’ancienneté du stock ;
- le nombre d’incidents de sécurité.
Toutefois, un taux global peut masquer des différences importantes. Analysez donc les résultats par processus, niveau de complexité et équipe.
Pour structurer ce suivi, consultez notre article sur la mesure des performances d’un prestataire.
Contrôle 7 : vérifier la continuité de service
Le prestataire doit savoir poursuivre ou reprendre les opérations après une panne, une absence importante, un problème de connexion ou un incident de sécurité.
Demandez les éléments suivants :
- les processus couverts par le plan de continuité ;
- les délais de reprise visés ;
- les sites ou solutions de repli ;
- les procédures de sauvegarde et de restauration ;
- la capacité de remplacement des collaborateurs ;
- les canaux de communication de secours ;
- la date du dernier exercice ;
- les corrections apportées après le test.
Ensuite, vérifiez que votre propre organisation figure dans le dispositif. Par exemple, le prestataire peut reprendre techniquement son activité alors que personne chez le client ne sait valider les résultats.
Notre guide sur la continuité du back-office détaille les accès, les sauvegardes et les relais à prévoir.
Contrôle 8 : préparer la réversibilité dès la signature
La réversibilité organise la fin ou le transfert de la prestation. Sans cette clause, la PME peut rencontrer des difficultés pour récupérer ses données, ses procédures ou son historique.
Le contrat doit donc préciser :
- les motifs et délais de sortie ;
- le format de restitution des données ;
- les documents remis au client ;
- l’assistance au transfert vers une autre équipe ;
- le traitement des dossiers en cours ;
- la durée de la période de transition ;
- le coût éventuel de l’accompagnement ;
- la suppression des copies après restitution ;
- les preuves de suppression ;
- la gestion des sauvegardes résiduelles.
De plus, utilisez des formats exploitables et documentés. Recevoir une extraction illisible ne constitue pas une véritable réversibilité.
Quelles preuves demander au prestataire ?
| Point contrôlé | Preuve possible | Signal d’alerte |
|---|---|---|
| Périmètre | Procédures, matrice des responsabilités et exemples de cas | Description commerciale sans procédure |
| Sous-traitance | Projet de contrat conforme à l’article 28 et liste des intervenants | Chaîne de sous-traitance inconnue |
| Transferts | Cartographie, mécanisme juridique et analyse documentée | Réponse limitée à la localisation du serveur |
| Sécurité | Politique de sécurité, matrice d’accès et description des journaux | Comptes partagés ou accès non contrôlés |
| Qualité | Grille de contrôle, rapport type et plan d’action | Aucun taux d’erreur défini |
| Continuité | Plan, compte rendu de test et actions correctives | Plan théorique jamais testé |
| Pilotage | Calendrier des comités et interlocuteurs nommés | Aucun responsable clairement désigné |
| Réversibilité | Clause détaillée et exemple de format d’export | Restitution évoquée sans modalités |
Les certifications peuvent compléter ces preuves. Cependant, vérifiez toujours leur validité, leur périmètre et l’entité réellement certifiée.
Démarrer avec un pilote contrôlé
Un transfert complet concentre les risques. À l’inverse, un pilote permet de valider la procédure, les outils et la collaboration avant d’augmenter les volumes.
- Choisir un flux stable : privilégiez des règles connues et un nombre limité d’exceptions.
- Constituer un échantillon représentatif : incluez des cas simples, complexes et incomplets.
- Former l’équipe : présentez les règles, les limites et les escalades.
- Réaliser un double contrôle : vérifiez une part importante des résultats au démarrage.
- Mesurer les écarts : suivez les erreurs, les délais et les reprises.
- Corriger la procédure : traitez les causes plutôt que chaque erreur isolément.
- Décider avec des seuils : poursuivez, ajustez ou interrompez selon des critères écrits.
- Étendre progressivement : augmentez les volumes ou ajoutez un nouveau flux.
Prévoyez également une période d’apprentissage. En effet, une équipe récemment formée ne traite pas immédiatement les volumes du régime de croisière. Notre article sur la montée en charge du back-office explique comment ajuster la capacité sans créer de stock.
Organiser la gouvernance après le démarrage
Le pilotage doit commencer dès le pilote et se poursuivre pendant toute la prestation.
| Rythme | Contenu | Objectif |
|---|---|---|
| Quotidien au démarrage | Volumes, blocages et dossiers prioritaires | Corriger rapidement les problèmes |
| Hebdomadaire | Qualité, délais, stock et escalades | Adapter les procédures et la formation |
| Mensuel | Tendances, incidents et plan d’amélioration | Piloter la performance globale |
| Périodique | Sécurité, habilitations, continuité et contrat | Vérifier la maîtrise durable des risques |
Chaque action doit posséder un responsable et une échéance. Ainsi, le comité de pilotage ne se limite pas à commenter des chiffres.
Pourquoi externaliser son back-office à Madagascar ?
Madagascar dispose d’un vivier de collaborateurs francophones et accueille des activités administratives destinées au marché français. Cependant, la langue et le coût ne doivent pas constituer les seuls critères.
Une PME doit également comparer :
- l’expérience du prestataire sur le processus concerné ;
- la qualité de l’encadrement ;
- la stabilité des équipes ;
- la sécurité des locaux et des systèmes ;
- la capacité de formation ;
- le dispositif de contrôle qualité ;
- la continuité et la réversibilité ;
- l’encadrement des transferts de données.
ProContact accompagne les entreprises dans l’externalisation de leurs opérations depuis 2001. Découvrez notre approche du back-office métier externalisé et les raisons d’externaliser à Madagascar.
Questions fréquentes sur le back-office offshore pour PME françaises
Le back-office offshore est-il compatible avec le RGPD ?
Oui, si l’entreprise encadre la sous-traitance, la sécurité et les transferts internationaux. Elle doit également vérifier l’application réelle des garanties prévues.
Un serveur situé en France évite-t-il tout transfert international ?
Non. L’accès à distance par une entité juridiquement distincte située dans un pays tiers peut constituer un transfert, même lorsque les données restent hébergées dans l’EEE.
Quelles tâches faut-il externaliser en premier ?
Commencez par un flux stable, documenté et mesurable. Évitez plutôt les processus très variables ou fortement réglementés tant que la collaboration n’est pas éprouvée.
Comment contrôler la qualité à distance ?
Utilisez une grille commune, des indicateurs, un contrôle d’échantillon et des revues régulières. De plus, conservez un accès aux données nécessaires pour vérifier les résultats.
Faut-il contrôler chaque dossier ?
Un contrôle complet peut être utile au démarrage ou pour les opérations critiques. Ensuite, l’entreprise peut adapter l’échantillonnage au risque et aux performances constatées.
Comment protéger les données sensibles ?
Réduisez les données accessibles, attribuez des comptes nominatifs, activez une authentification adaptée et journalisez les opérations. Par ailleurs, contrôlez les postes et les canaux de transmission.
Que doit contenir la clause de réversibilité ?
Elle doit préciser les délais, les formats, l’assistance, les coûts, le sort des dossiers en cours et la suppression des copies après restitution.
Comment vérifier un plan de continuité ?
Demandez le dernier compte rendu de test, les délais mesurés et les actions correctives. Un document jamais testé apporte peu de garanties opérationnelles.
Quel rythme de pilotage faut-il prévoir ?
Organisez des échanges fréquents pendant le démarrage, puis adaptez la cadence. Conservez néanmoins une revue mensuelle des performances et un contrôle périodique des risques.
Le tarif le plus bas constitue-t-il le meilleur choix ?
Non. Comparez également la qualité, les reprises, le pilotage, la sécurité et la capacité de continuité. Une prestation peu chère peut coûter davantage si elle génère des erreurs ou des retards.
Garder la maîtrise de son back-office offshore
Un back-office offshore pour PME françaises doit reposer sur huit contrôles : périmètre, responsabilités, données, transferts, sécurité, qualité, continuité et réversibilité. Ensuite, un pilote permet de vérifier concrètement les procédures avant d’augmenter les volumes.
Enfin, la PME doit conserver des indicateurs, des droits de contrôle et une gouvernance active. Elle profite ainsi de la capacité du prestataire sans perdre la maîtrise de ses opérations.
Demander un audit gratuit de votre back-office